Domain groundbreaking.de kaufen?
Wir ziehen mit dem Projekt
groundbreaking.de um.
Sind Sie am Kauf der Domain
groundbreaking.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain groundbreaking.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
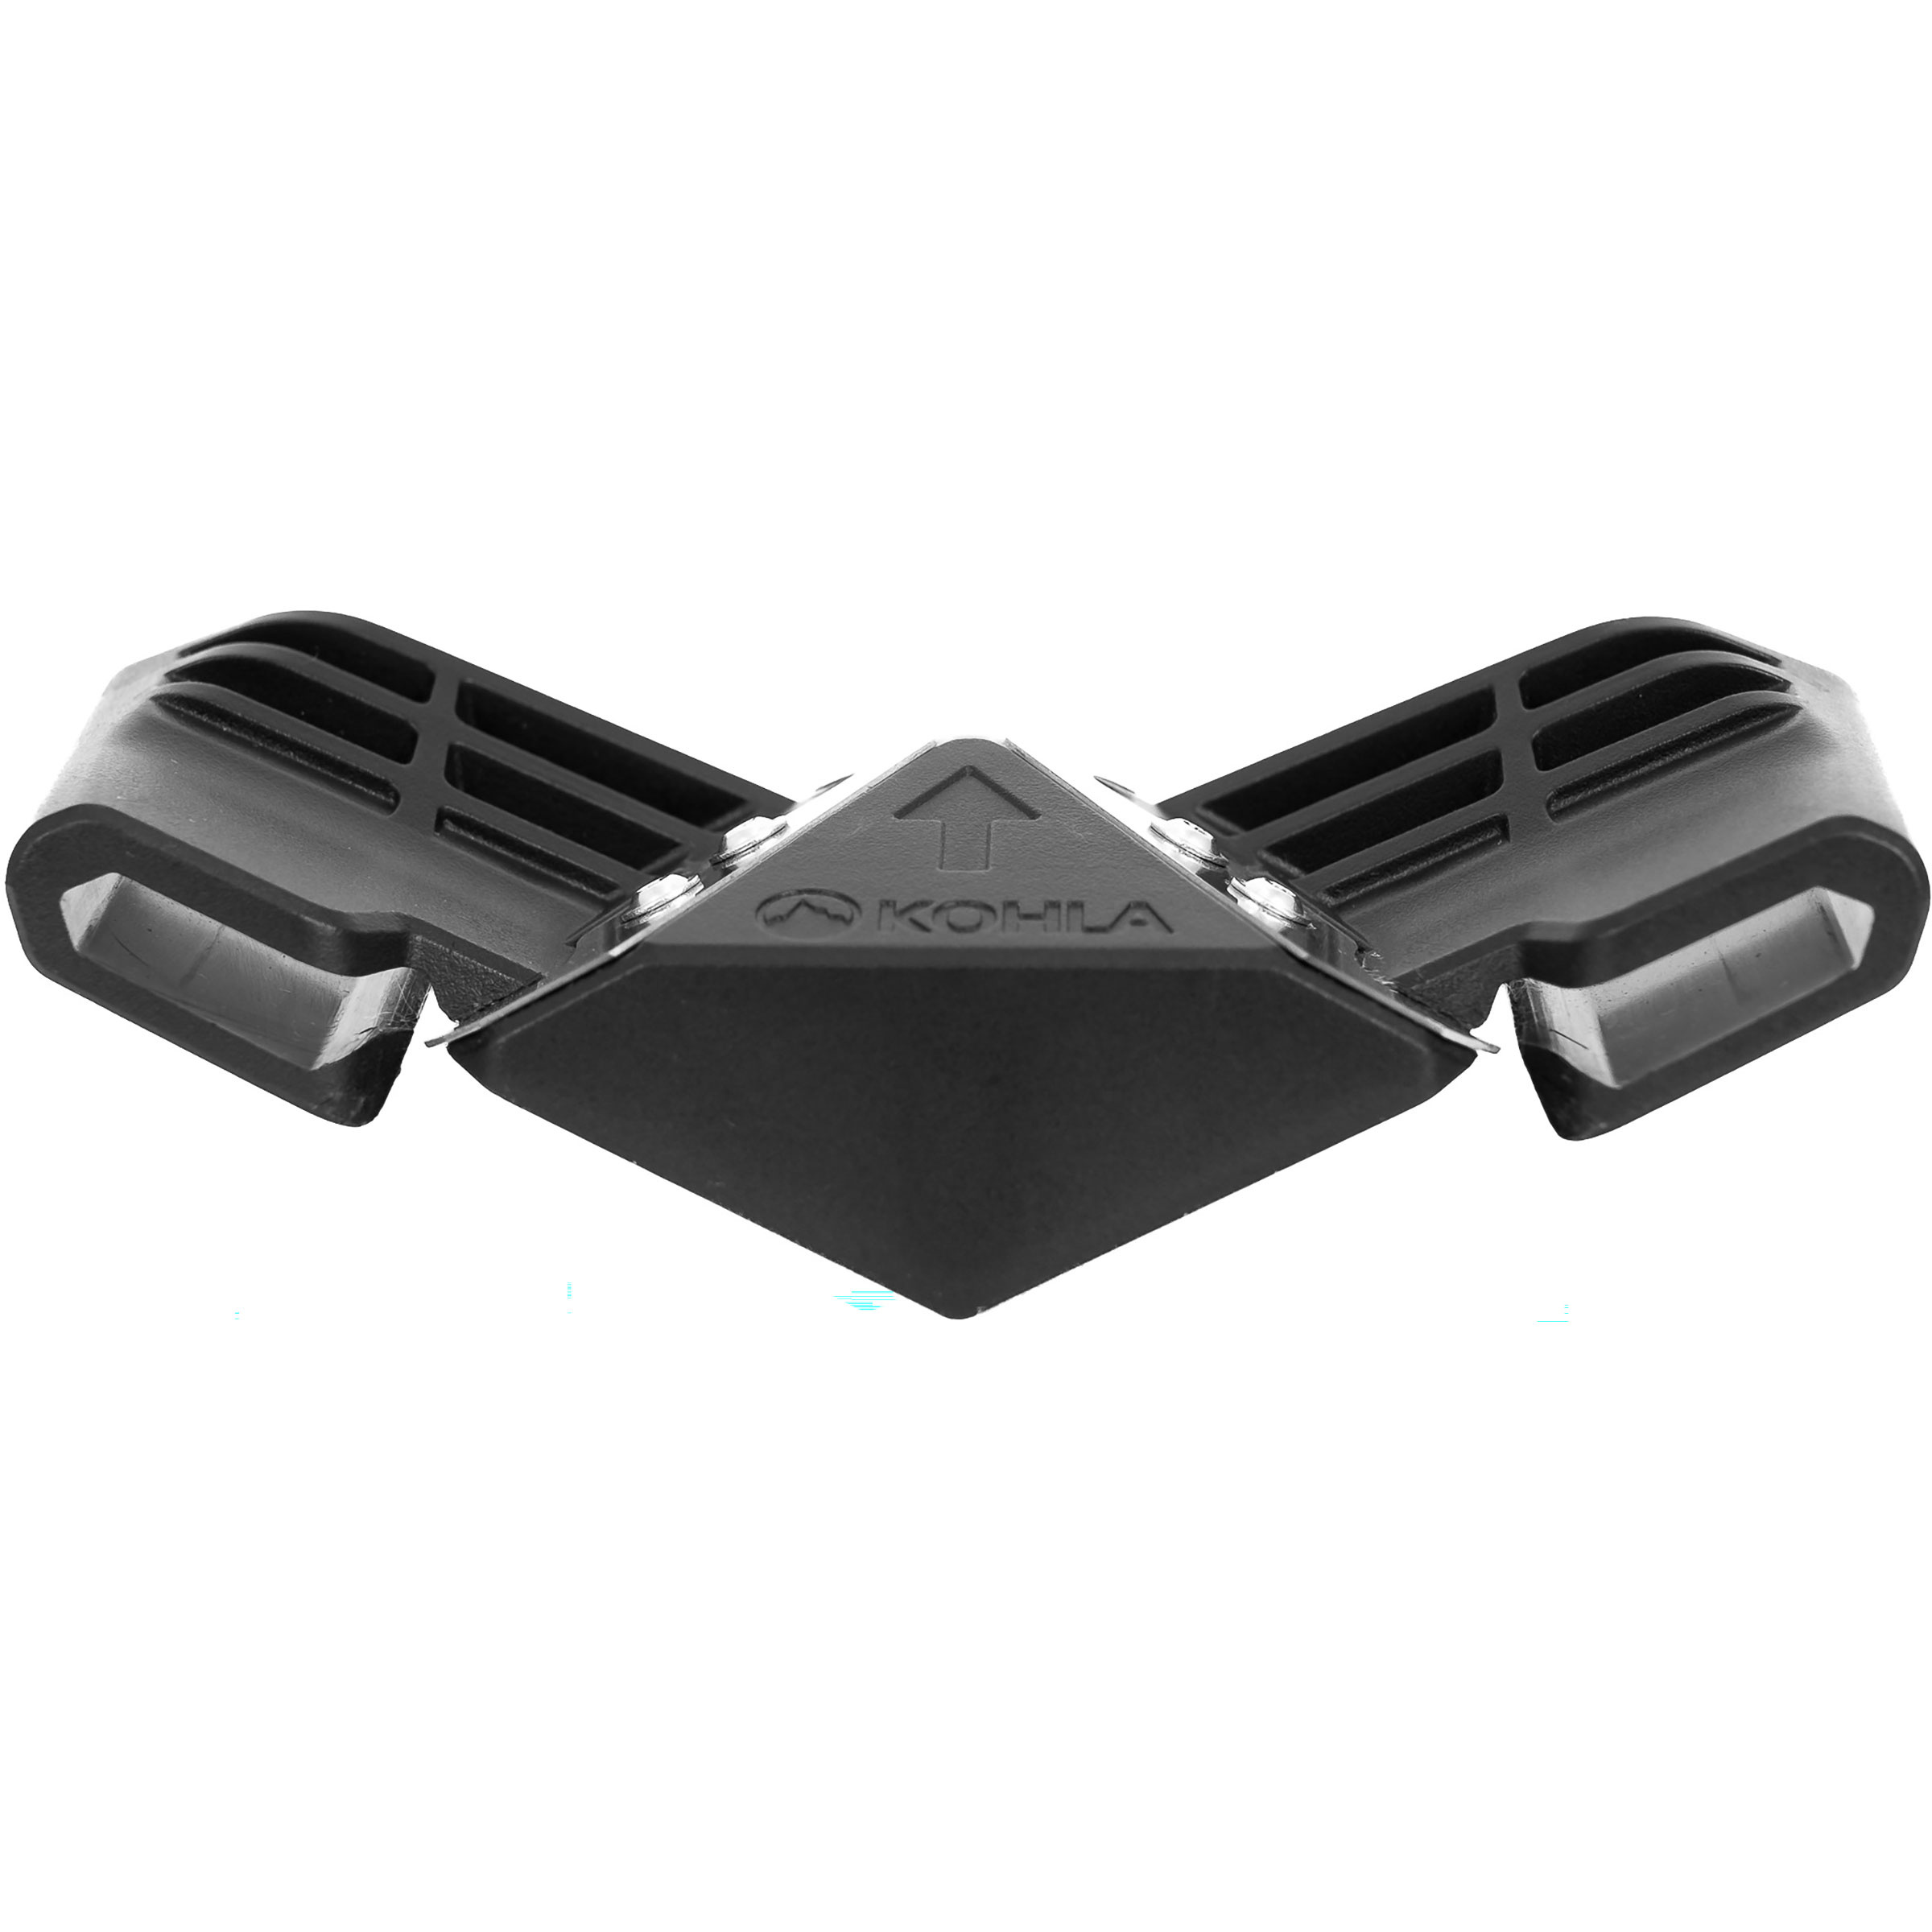
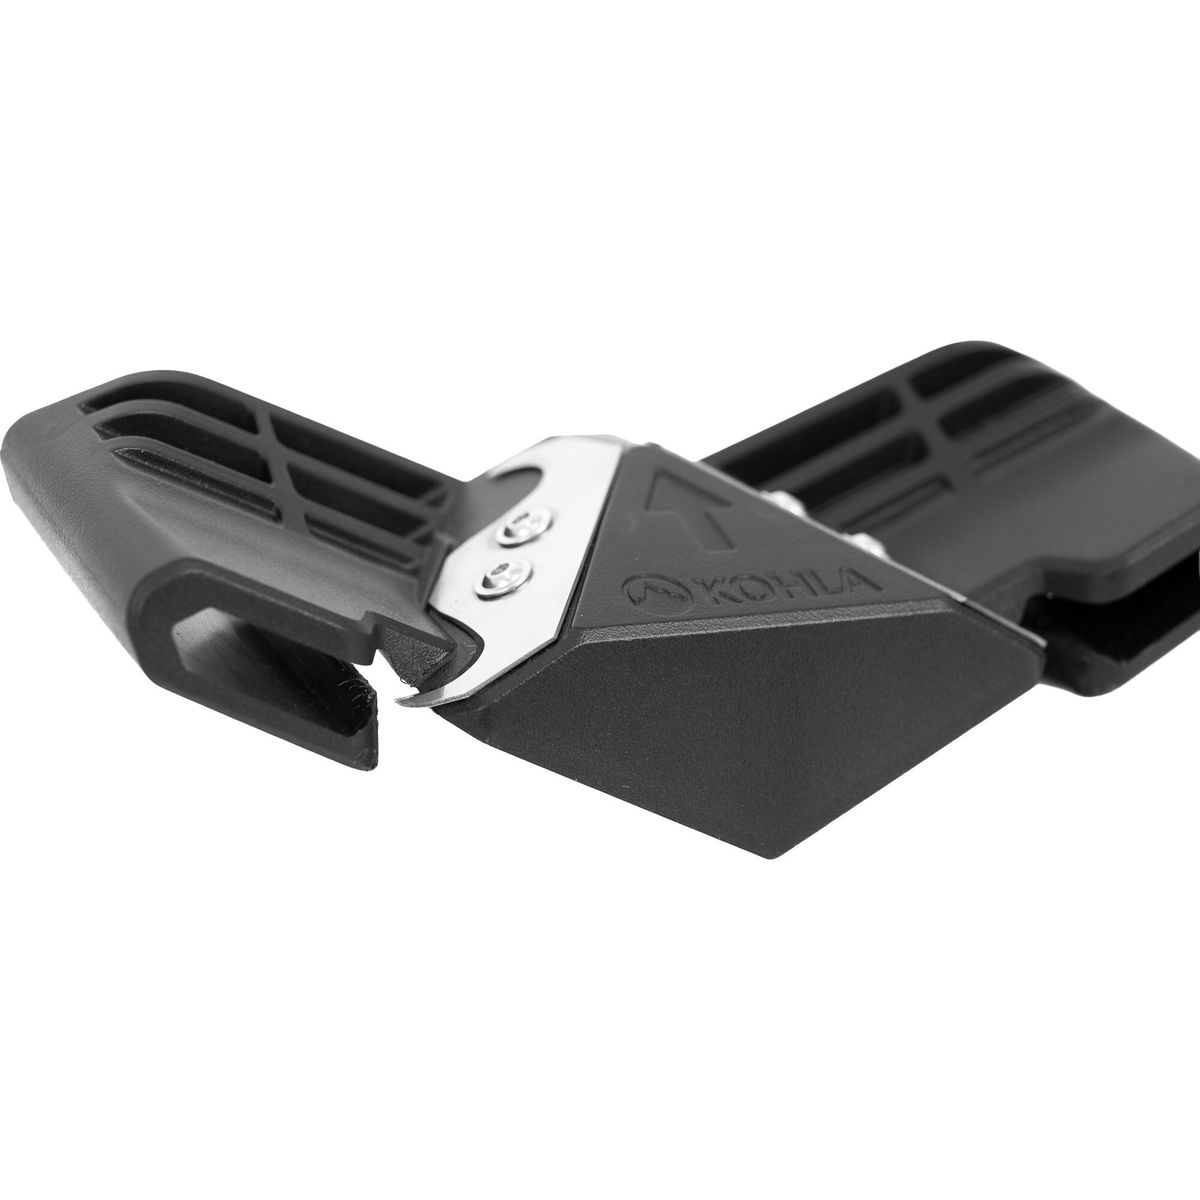
Kohla Edge 45° Cutting Tool black 1500149Einfach exakt und effizient – das Kohla Edge 45° Cutting Tool ist das unverzichtbare Werkzeug für präzises Zuschneiden, egal ob in der Werkstatt oder im Servicecenter. Speziell entwickelt für das passgenaue Zuschneiden von Skitourenfellen, garantiert dieses Werkzeug saubere und exakte Schnitte, die Ihre Arbeit erheblich erleichtern. Dank des einfach austauschbaren Klingen-Systems ist eine lange Lebensdauer des Werkzeugs gewährleistet. Dieses durchdachte Design verbindet maximale Funktionalität mit einer langen Nutzungsdauer. Das Kohla Edge 45° Cutting Tool ist für den urbanen und professionellen Einsatz konzipiert und eignet sich sowohl für Männer als auch Frauen. Es ist das perfekte Werkzeug für alle, die Wert auf Präzision und Langlebigkeit legen. Mit diesem Schneidewerkzeug wird jedes Projekt zum Kinderspiel, und Sie können sich darauf verlassen, dass Ihre Materialien immer perfekt zugeschnitten sind. Produktdetails Optimal für: Arbeit Gewicht: 700g29,90 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Buss, David M: Evolutionary PsychologyEvolutionary Psychology , The New Science of the Mind , > , Auflage: 7. Auflage, Erscheinungsjahr: 20240806, Produktform: Kartoniert, Autoren: Buss, David M., Auflage: 24007, Auflage/Ausgabe: 7. Auflage, Seitenzahl/Blattzahl: 486, Themenüberschrift: PSYCHOLOGY / Cognitive Psychology & Cognition, Keyword: Indian ISBN, Fachschema: Biopsychologie~Psychologie / Biopsychologie~Kognitionspsychologie~Psychologie / Kognitionspsychologie~Psychologie / Allgemeines, Einführung, Lexikon~Psychologie / Person, Persönlichkeit, Ich-Psychologie~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie~Psychologie / Sozial~Sozialpsychologie, Fachkategorie: Psychologie: Theorien und Denkschulen~Sozialpsychologie~Biopsychologie, Physiologische Psychologie, Neuropsychologie~Das Selbst, das Ich, Identität und Persönlichkeit, Imprint-Titels: Routledge, Warengruppe: TB/Theoretische Psychologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 278, Höhe: 30, Gewicht: 1696, Produktform: Kartoniert, Genre: Importe,89,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Was sind die wichtigsten Merkmale eines "game-changing" Produkts oder einer "game-changing" Idee?
Ein "game-changing" Produkt oder eine Idee muss innovativ sein und einen bisher unerfüllten Bedarf oder ein ungelöstes Problem ansprechen. Es sollte einen signifikanten Mehrwert bieten und einen großen Einfluss auf den Markt oder die Gesellschaft haben. Außerdem sollte es die Art und Weise, wie Menschen etwas tun, grundlegend verändern und neue Standards setzen. **
-
Was sind die Schlüsselfaktoren, die eine Innovation zu einem game-changing Ereignis machen können?
Die Schlüsselfaktoren, die eine Innovation zu einem game-changing Ereignis machen können, sind einzigartige Ideen, die einen echten Bedarf erfüllen, die Fähigkeit, bestehende Probleme zu lösen und neue Möglichkeiten zu schaffen, sowie eine starke Umsetzung und Vermarktung, um die Akzeptanz und Verbreitung zu fördern. Letztendlich ist es wichtig, dass die Innovation einen signifikanten Mehrwert bietet und einen bleibenden Einfluss auf die Branche oder Gesellschaft hat. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **


Was sind die aktuellen cutting-edge Entwicklungen in der Technologiebranche?
Künstliche Intelligenz und maschinelles Lernen werden immer weiter vorangetrieben, um personalisierte und effiziente Lösungen zu bieten. Die Entwicklung von 5G-Technologie ermöglicht schnellere und zuverlässigere drahtlose Verbindungen. Blockchain-Technologie wird zunehmend in verschiedenen Branchen eingesetzt, um Transparenz und Sicherheit zu gewährleisten. **
Was sind die neuesten Entwicklungen im Bereich der cutting-edge-Technologie?
Die neuesten Entwicklungen im Bereich der cutting-edge-Technologie umfassen Fortschritte in den Bereichen künstliche Intelligenz, Quantencomputing und 5G-Netzwerke. Unternehmen investieren verstärkt in autonome Fahrzeuge, Augmented Reality und Blockchain-Technologie. Es wird erwartet, dass diese Innovationen die Art und Weise, wie wir arbeiten, kommunizieren und leben, in den kommenden Jahren revolutionieren werden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kohla Edge 45° Cutting Tool black 1500149Einfach exakt und effizient – das Kohla Edge 45° Cutting Tool ist das unverzichtbare Werkzeug für präzises Zuschneiden, egal ob in der Werkstatt oder im Servicecenter. Speziell entwickelt für das passgenaue Zuschneiden von Skitourenfellen, garantiert dieses Werkzeug saubere und exakte Schnitte, die Ihre Arbeit erheblich erleichtern. Dank des einfach austauschbaren Klingen-Systems ist eine lange Lebensdauer des Werkzeugs gewährleistet. Dieses durchdachte Design verbindet maximale Funktionalität mit einer langen Nutzungsdauer. Das Kohla Edge 45° Cutting Tool ist für den urbanen und professionellen Einsatz konzipiert und eignet sich sowohl für Männer als auch Frauen. Es ist das perfekte Werkzeug für alle, die Wert auf Präzision und Langlebigkeit legen. Mit diesem Schneidewerkzeug wird jedes Projekt zum Kinderspiel, und Sie können sich darauf verlassen, dass Ihre Materialien immer perfekt zugeschnitten sind. Produktdetails Optimal für: Arbeit Gewicht: 700g29,90 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Was sind die wichtigsten Merkmale eines "game-changing" Produkts oder einer "game-changing" Idee?
Ein "game-changing" Produkt oder eine Idee muss innovativ sein und einen bisher unerfüllten Bedarf oder ein ungelöstes Problem ansprechen. Es sollte einen signifikanten Mehrwert bieten und einen großen Einfluss auf den Markt oder die Gesellschaft haben. Außerdem sollte es die Art und Weise, wie Menschen etwas tun, grundlegend verändern und neue Standards setzen. **
Ähnliche Suchbegriffe für Botnet
-
Buss, David M: Evolutionary PsychologyEvolutionary Psychology , The New Science of the Mind , > , Auflage: 7. Auflage, Erscheinungsjahr: 20240806, Produktform: Kartoniert, Autoren: Buss, David M., Auflage: 24007, Auflage/Ausgabe: 7. Auflage, Seitenzahl/Blattzahl: 486, Themenüberschrift: PSYCHOLOGY / Cognitive Psychology & Cognition, Keyword: Indian ISBN, Fachschema: Biopsychologie~Psychologie / Biopsychologie~Kognitionspsychologie~Psychologie / Kognitionspsychologie~Psychologie / Allgemeines, Einführung, Lexikon~Psychologie / Person, Persönlichkeit, Ich-Psychologie~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie~Psychologie / Sozial~Sozialpsychologie, Fachkategorie: Psychologie: Theorien und Denkschulen~Sozialpsychologie~Biopsychologie, Physiologische Psychologie, Neuropsychologie~Das Selbst, das Ich, Identität und Persönlichkeit, Imprint-Titels: Routledge, Warengruppe: TB/Theoretische Psychologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 278, Höhe: 30, Gewicht: 1696, Produktform: Kartoniert, Genre: Importe,89,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Clark, Christopher: Revolutionary SpringRevolutionary Spring , Fighting for a New World 1848-1849 , > , Erscheinungsjahr: 20240425, Produktform: Kartoniert, Autoren: Clark, Christopher, Seitenzahl/Blattzahl: 608, Themenüberschrift: HISTORY / Revolutions, Uprisings & Rebellions, Keyword: karl marx; napoleonic wars; the sleepwalkers; metternich; liberalism; iron kingdom; otto von bismarck; counter revolution; arab spring; eric hobsbawm the age of revolution; the accidental slave; road to unfreedom; slavery and capitalism; the enslavement; doing rebellious research; revolutions; insurrection; european; political biographies; the rebellion chronicles; uprising; politics; revolution; european history; military history; american revolution, Fachschema: 1848/49~Englische Bücher / Geschichte, Kulturgeschichte, Zeitgeschichte~Europa / Geschichte, Kulturgeschichte~Bewegung (politisch), Fachkategorie: Europäische Geschichte~Geschichte allgemein und Weltgeschichte~Revolutionäre Gruppen und Bewegungen, Region: Europa, Zeitraum: 1840 bis 1849 n. Chr., Imprint-Titels: Penguin, Warengruppe: HC/Geschichte/Neuzeit, Fachkategorie: Revolutionen, Aufstände, Rebellionen, Seitenanzahl: xiii, Seitenanzahl: 872, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Penguin Books Ltd (UK), Verlag: Penguin Books Ltd (UK), Länge: 197, Breite: 128, Höhe: 44, Gewicht: 612, Produktform: Kartoniert, Genre: Importe, Genre: Importe,21,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Schlüsselfaktoren, die eine Innovation zu einem game-changing Ereignis machen können?
Die Schlüsselfaktoren, die eine Innovation zu einem game-changing Ereignis machen können, sind einzigartige Ideen, die einen echten Bedarf erfüllen, die Fähigkeit, bestehende Probleme zu lösen und neue Möglichkeiten zu schaffen, sowie eine starke Umsetzung und Vermarktung, um die Akzeptanz und Verbreitung zu fördern. Letztendlich ist es wichtig, dass die Innovation einen signifikanten Mehrwert bietet und einen bleibenden Einfluss auf die Branche oder Gesellschaft hat. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was sind die aktuellen cutting-edge Entwicklungen in der Technologiebranche?
Künstliche Intelligenz und maschinelles Lernen werden immer weiter vorangetrieben, um personalisierte und effiziente Lösungen zu bieten. Die Entwicklung von 5G-Technologie ermöglicht schnellere und zuverlässigere drahtlose Verbindungen. Blockchain-Technologie wird zunehmend in verschiedenen Branchen eingesetzt, um Transparenz und Sicherheit zu gewährleisten. **
-
Was sind die neuesten Entwicklungen im Bereich der cutting-edge-Technologie?
Die neuesten Entwicklungen im Bereich der cutting-edge-Technologie umfassen Fortschritte in den Bereichen künstliche Intelligenz, Quantencomputing und 5G-Netzwerke. Unternehmen investieren verstärkt in autonome Fahrzeuge, Augmented Reality und Blockchain-Technologie. Es wird erwartet, dass diese Innovationen die Art und Weise, wie wir arbeiten, kommunizieren und leben, in den kommenden Jahren revolutionieren werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.